機密プロジェクトにおいて、送信されるデータが他者によって解読されないようにするにはどうすればよいですか?
機密性の高いエンジニアリングおよび高セキュリティ監視プロジェクトでは、データが転送中および保存中に傍受されたり、リバースエンジニアリングされたりするのを防ぐために、通常、物理転送層、ネットワーク通信層、および**アプリケーションデータ層(データマスキングとデカップリング)**から多層防御システムを構築する必要があります。
1. 物理転送層:光ファイバーリンクの天然の傍受防止および物理的保護
- 電磁放射漏洩なし: 従来の電気センサーとは異なり、ファイバーブラッググレーティング(FBG)センサーシステムは光ファイバー内で光波信号を伝送するため、外部への電磁放射(EMIフリー)がなく、電磁放射による信号傍受のリスクを排除します。
- 物理的な盗聴防止と回線監視: 光ファイバーリンクには、物理的な保護のために鎧装または金属シームレス鋼管を採用し、通信/センサー幹線に光タイムドメイン反射(OTDR)または光パワー監視技術を導入することができます。光ファイバーのマイクロベンディング(Fiber Tapping)で光信号を盗もうとすると、システムは光パワーの異常な減衰を敏感に感知し、アラームをトリガーします。
2. ネットワークおよび転送プロトコル層:エンドツーエンドの強力な暗号化転送
センサー信号がデモジュレータデバイスでデモジュレートされ、デジタル信号になった後、上位コンピューターまたはネットワークノード間で転送される際には、標準的な暗号化通信を実施する必要があります。
- 転送層暗号化プロトコル: ネットワーク通信層では、TLS 1.3 / SSL暗号化トンネルを採用するか、専用のIPsec VPNを導入します。
- 高強度暗号化アルゴリズム: AES-256または商用暗号アルゴリズム(SM2 / SM3 / SM4など)を使用して、TCP / UDPで転送されるリアルタイムデータペイロードをエンドツーエンドで暗号化し、ネットワーク通信パケットが傍受された場合でも、攻撃者がプレーンテキストの内容を復元できないようにします。
- ネットワーク物理分離: 重要な機密システムは、通常、物理的に分離された専用ネットワーク(Air-gapped Network)に展開され、パブリックネットワークへの接続は禁止されています。
3. アプリケーションおよびデータ層:「データマスキング」とパラメータのデカップリング
「データマスキング」は、データがリバースエンジニアリングされるのを防ぐための中心的なソフトウェアエンジニアリング戦略です。その中心的な考え方は、転送されるデータと実際の物理的意味、およびエンジニアリング幾何学的座標を分離することです。
- 無次元量または相対波長ドリフト量のみを転送: 転送回線では、システムはチャネル番号と波長の相対変化量 \Delta\lambda のみを送信し、計算されたエンジニアリング物理量(絶対温度 T 、絶対微小ひずみ \mu\varepsilon 、または応力値など)を直接送信しません。
- キャリブレーションパラメータと計算モデルのローカルストレージ: センサーのキャリブレーション係数(感度係数 K など)、材料の弾性率、およびアルゴリズムモデルは、ローカルの高セキュリティレベルの分離された端末または暗号化されたデータベースにのみ保存され、ネットワーク転送パケット内には含まれません。
- ポイントマスキングと順序無関係のマッピング: 実際のエンジニアリングにおけるセンサーポイントの物理的トポロジー構造(「特定のミサイルセクションの特定の肋骨」や「重要橋梁の支座」など)は、送信データパケット内でランダムなハッシュIDまたは仮想インデックス番号に置き換えられます。すべてのデータストリームが傍受されたとしても、マッピング辞書がない限り、データが対応する実際の物理エンティティと特定の位置を判断することはできません。
4. ハードウェアおよびシステム統合サポート
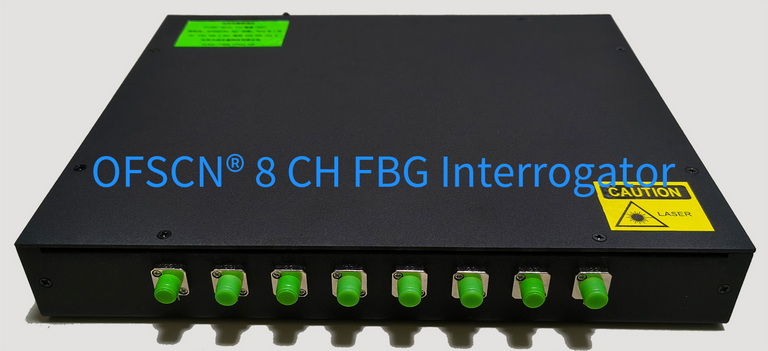
実際のエンジニアリング展開では、OFSCN® Fiber Bragg Grating Interrogator は、B/SおよびC/Sソフトウェアアーキテクチャを備え、TCP、UDP、Modbusなどの標準プロトコルを介して、生のスペクトルおよび波長データをユーザーの機密専用統合システムまたはマスキング暗号化ミドルウェアに接続することをサポートし、ユーザーがカスタマイズされた暗号化およびセキュリティ分離戦略を深く実装できるようにします。