В рамках проекта с повышенными требованиями к конфиденциальности, как обеспечить защиту передаваемых данных от перехвата и расшифровки?
В проектах с повышенными требованиями к секретности и высокой степенью защиты данных, для предотвращения кражи или обратного взлома данных во время передачи и хранения, обычно требуется многоуровневая система защиты, охватывающая физический уровень передачи, уровень сетевых коммуникаций и уровень прикладных данных (маскирование и развязка данных):
1. Уровень физической передачи: естественная защита от перехвата и физическая защита оптоволоконных линий
- Отсутствие утечки электромагнитного излучения: В отличие от традиционных электрических датчиков, системы на основе волоконно-оптических решеток (FBG) передают оптические сигналы по волокну, не создавая внешнего электромагнитного излучения (EMI-free), что исключает риск перехвата сигнала посредством электромагнитной разведки.
- Физическая защита от прослушивания и мониторинг линии: Оптоволоконные линии могут быть физически защищены броней или бесшовными стальными трубами. На магистральные линии связи/зондирования можно внедрить технологии оптической рефлектометрии во временной области (OTDR) или мониторинга оптической мощности. При попытке злоумышленником прикрепить ответвление к оптоволокну (Fiber Tapping) для перехвата оптического сигнала, система чутко реагирует на аномальное затухание оптической мощности и запускает тревогу.
2. Уровень сети и протоколов передачи: сквозное шифрование при передаче
После того как сигналы датчиков демодулируются демодулятором в цифровые сигналы, при передаче между хост-компьютером или сетевыми узлами следует применять стандартное шифрование связи:
- Протокол шифрования транспортного уровня: На уровне сетевых коммуникаций используйте шифрованный туннель TLS 1.3 / SSL или разверните специализированный IPsec VPN.
- Алгоритмы сильного шифрования: Используйте AES-256 или коммерческие криптографические алгоритмы (например, SM2 / SM3 / SM4) для сквозного шифрования полезной нагрузки реального времени, передаваемой по TCP/UDP. Это гарантирует, что даже при перехвате сетевых пакетов злоумышленники не смогут восстановить содержимое в открытом виде.
- Физическая изоляция сети: Ключевые системы с повышенными требованиями к секретности обычно развертываются в физически изолированной выделенной сети (Air-gapped Network) без доступа к общедоступным сетям.
3. Уровень приложений и данных: «маскирование данных» (Data Masking) и развязка параметров
«Маскирование данных» — это ключевая стратегия программной инженерии для предотвращения взлома данных. Ее основная идея — отделить передаваемые данные от их фактического физического смысла и инженерных координат:
- Передавать только безразмерные или относительные величины смещения длины волны: На канале передачи система отправляет только номер канала и относительное изменение длины волны \Delta\lambda , а не рассчитанные инженерные физические величины (такие как абсолютная температура T , абсолютная микродеформация \mu\varepsilon или уровень напряжения).
- Локальное хранение калибровочных параметров и вычислительных моделей: Калибровочные коэффициенты датчика (например, коэффициент чувствительности K ), модуль упругости материала и алгоритмические модели хранятся только в локальных терминалах с высоким уровнем безопасности и изоляцией или в зашифрованных базах данных, и не передаются в сетевых пакетах.
- Маскирование точек и случайное сопоставление: Физическая топология датчиков в реальных инженерных проектах (например, «сегмент корпуса ракеты, ребро жесткости», «опора моста») заменяется в пакетах данных случайным хэш-идентификатором (Hash ID) или виртуальным индексом. Даже при перехвате всего потока данных, без соответствующего словаря сопоставления, невозможно определить реальный физический объект и конкретное местоположение, к которому относятся данные.
4. Поддержка аппаратного и системного интегратора
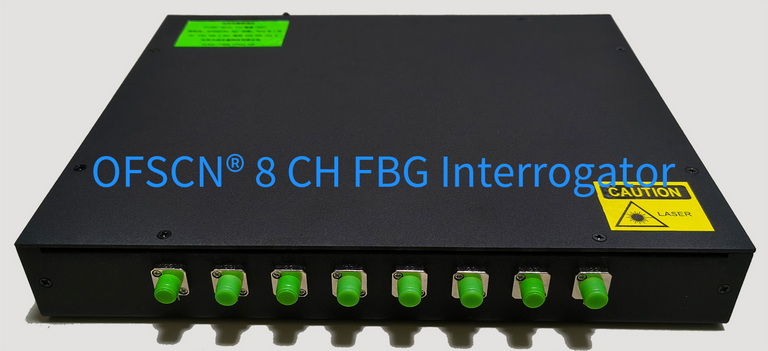
При фактическом внедрении в инженерных проектах OFSCN® Fiber Bragg Grating Interrogator имеет программную архитектуру B/S и C/S, поддерживает передачу исходных спектральных данных и данных о длине волны через стандартные протоколы, такие как TCP, UDP, Modbus, в конфиденциальные выделенные интеграционные системы пользователя или промежуточное ПО с маскированием данных. Это позволяет пользователям самостоятельно реализовывать глубоко настроенные стратегии шифрования и изоляции безопасности.